Привет! Вот герой моего повествования.
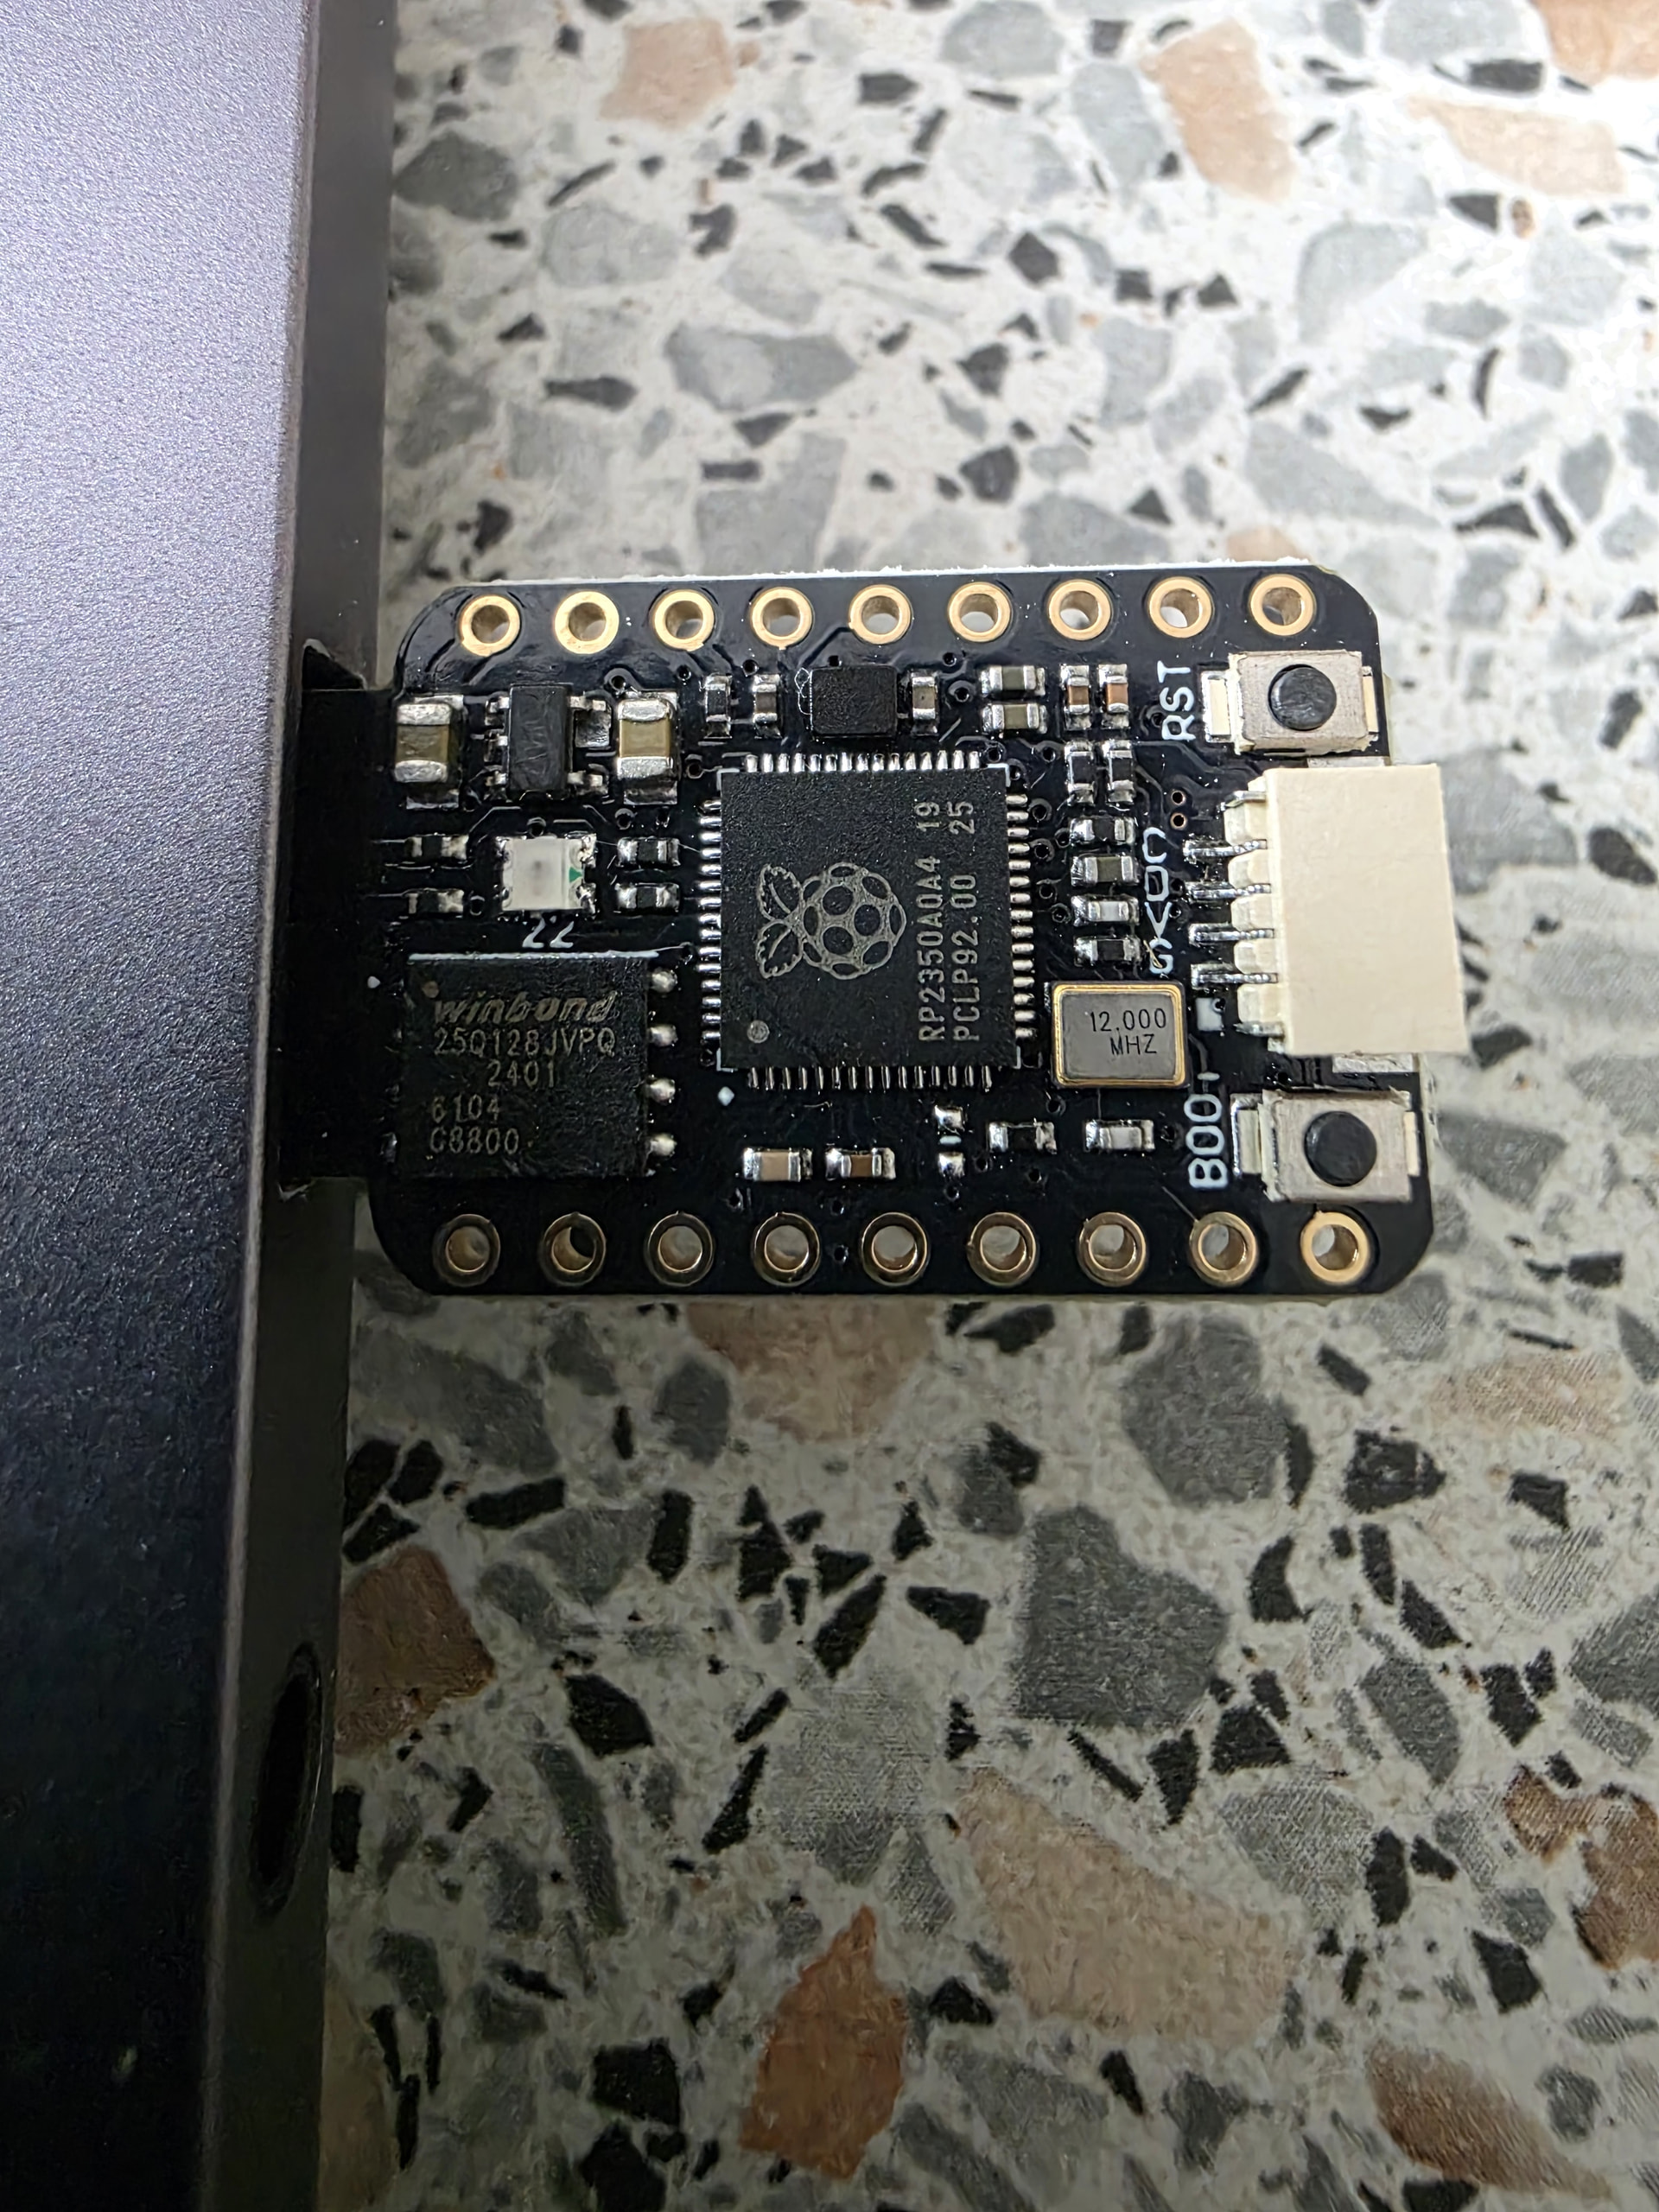
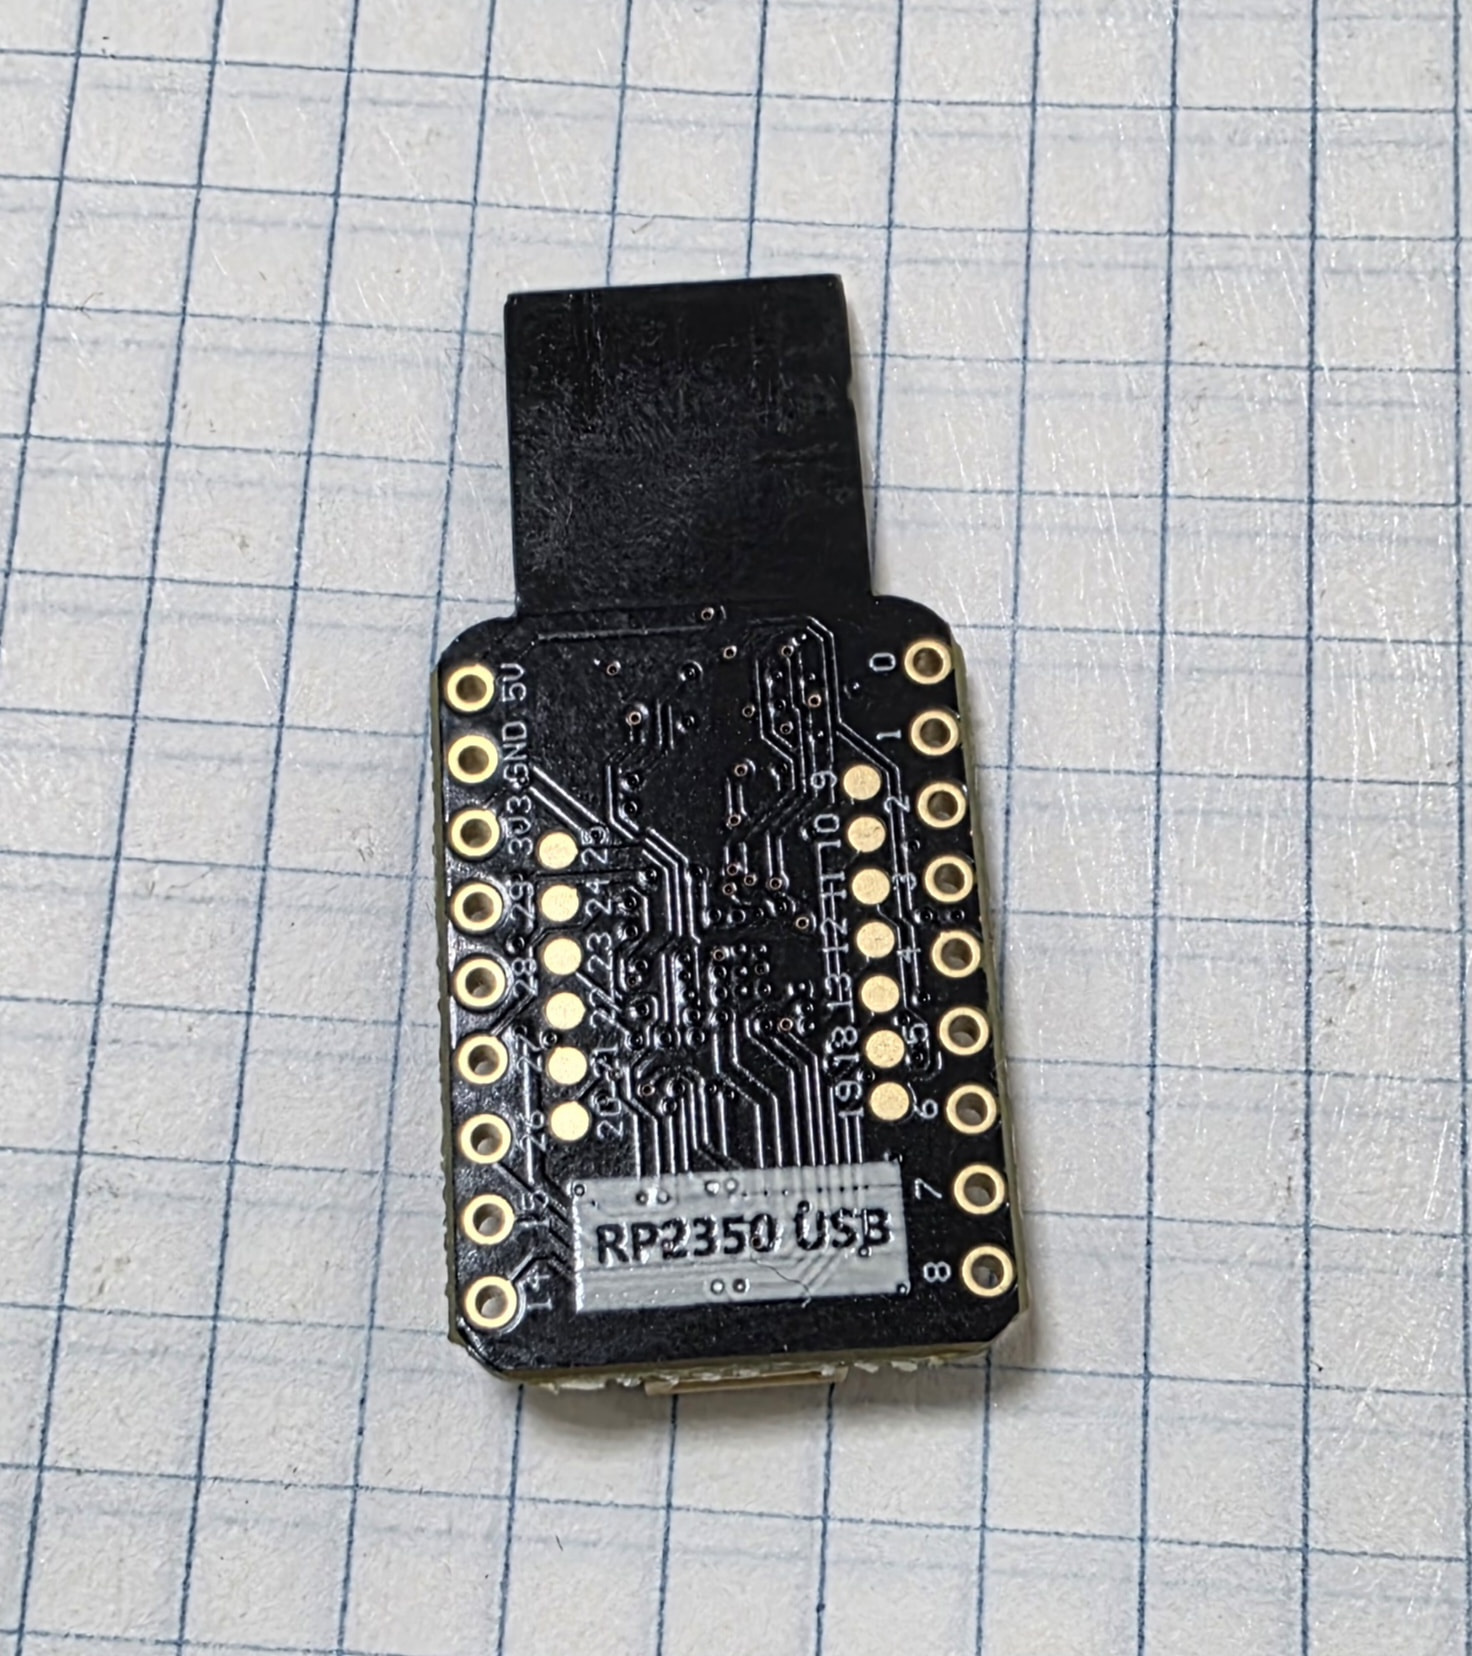
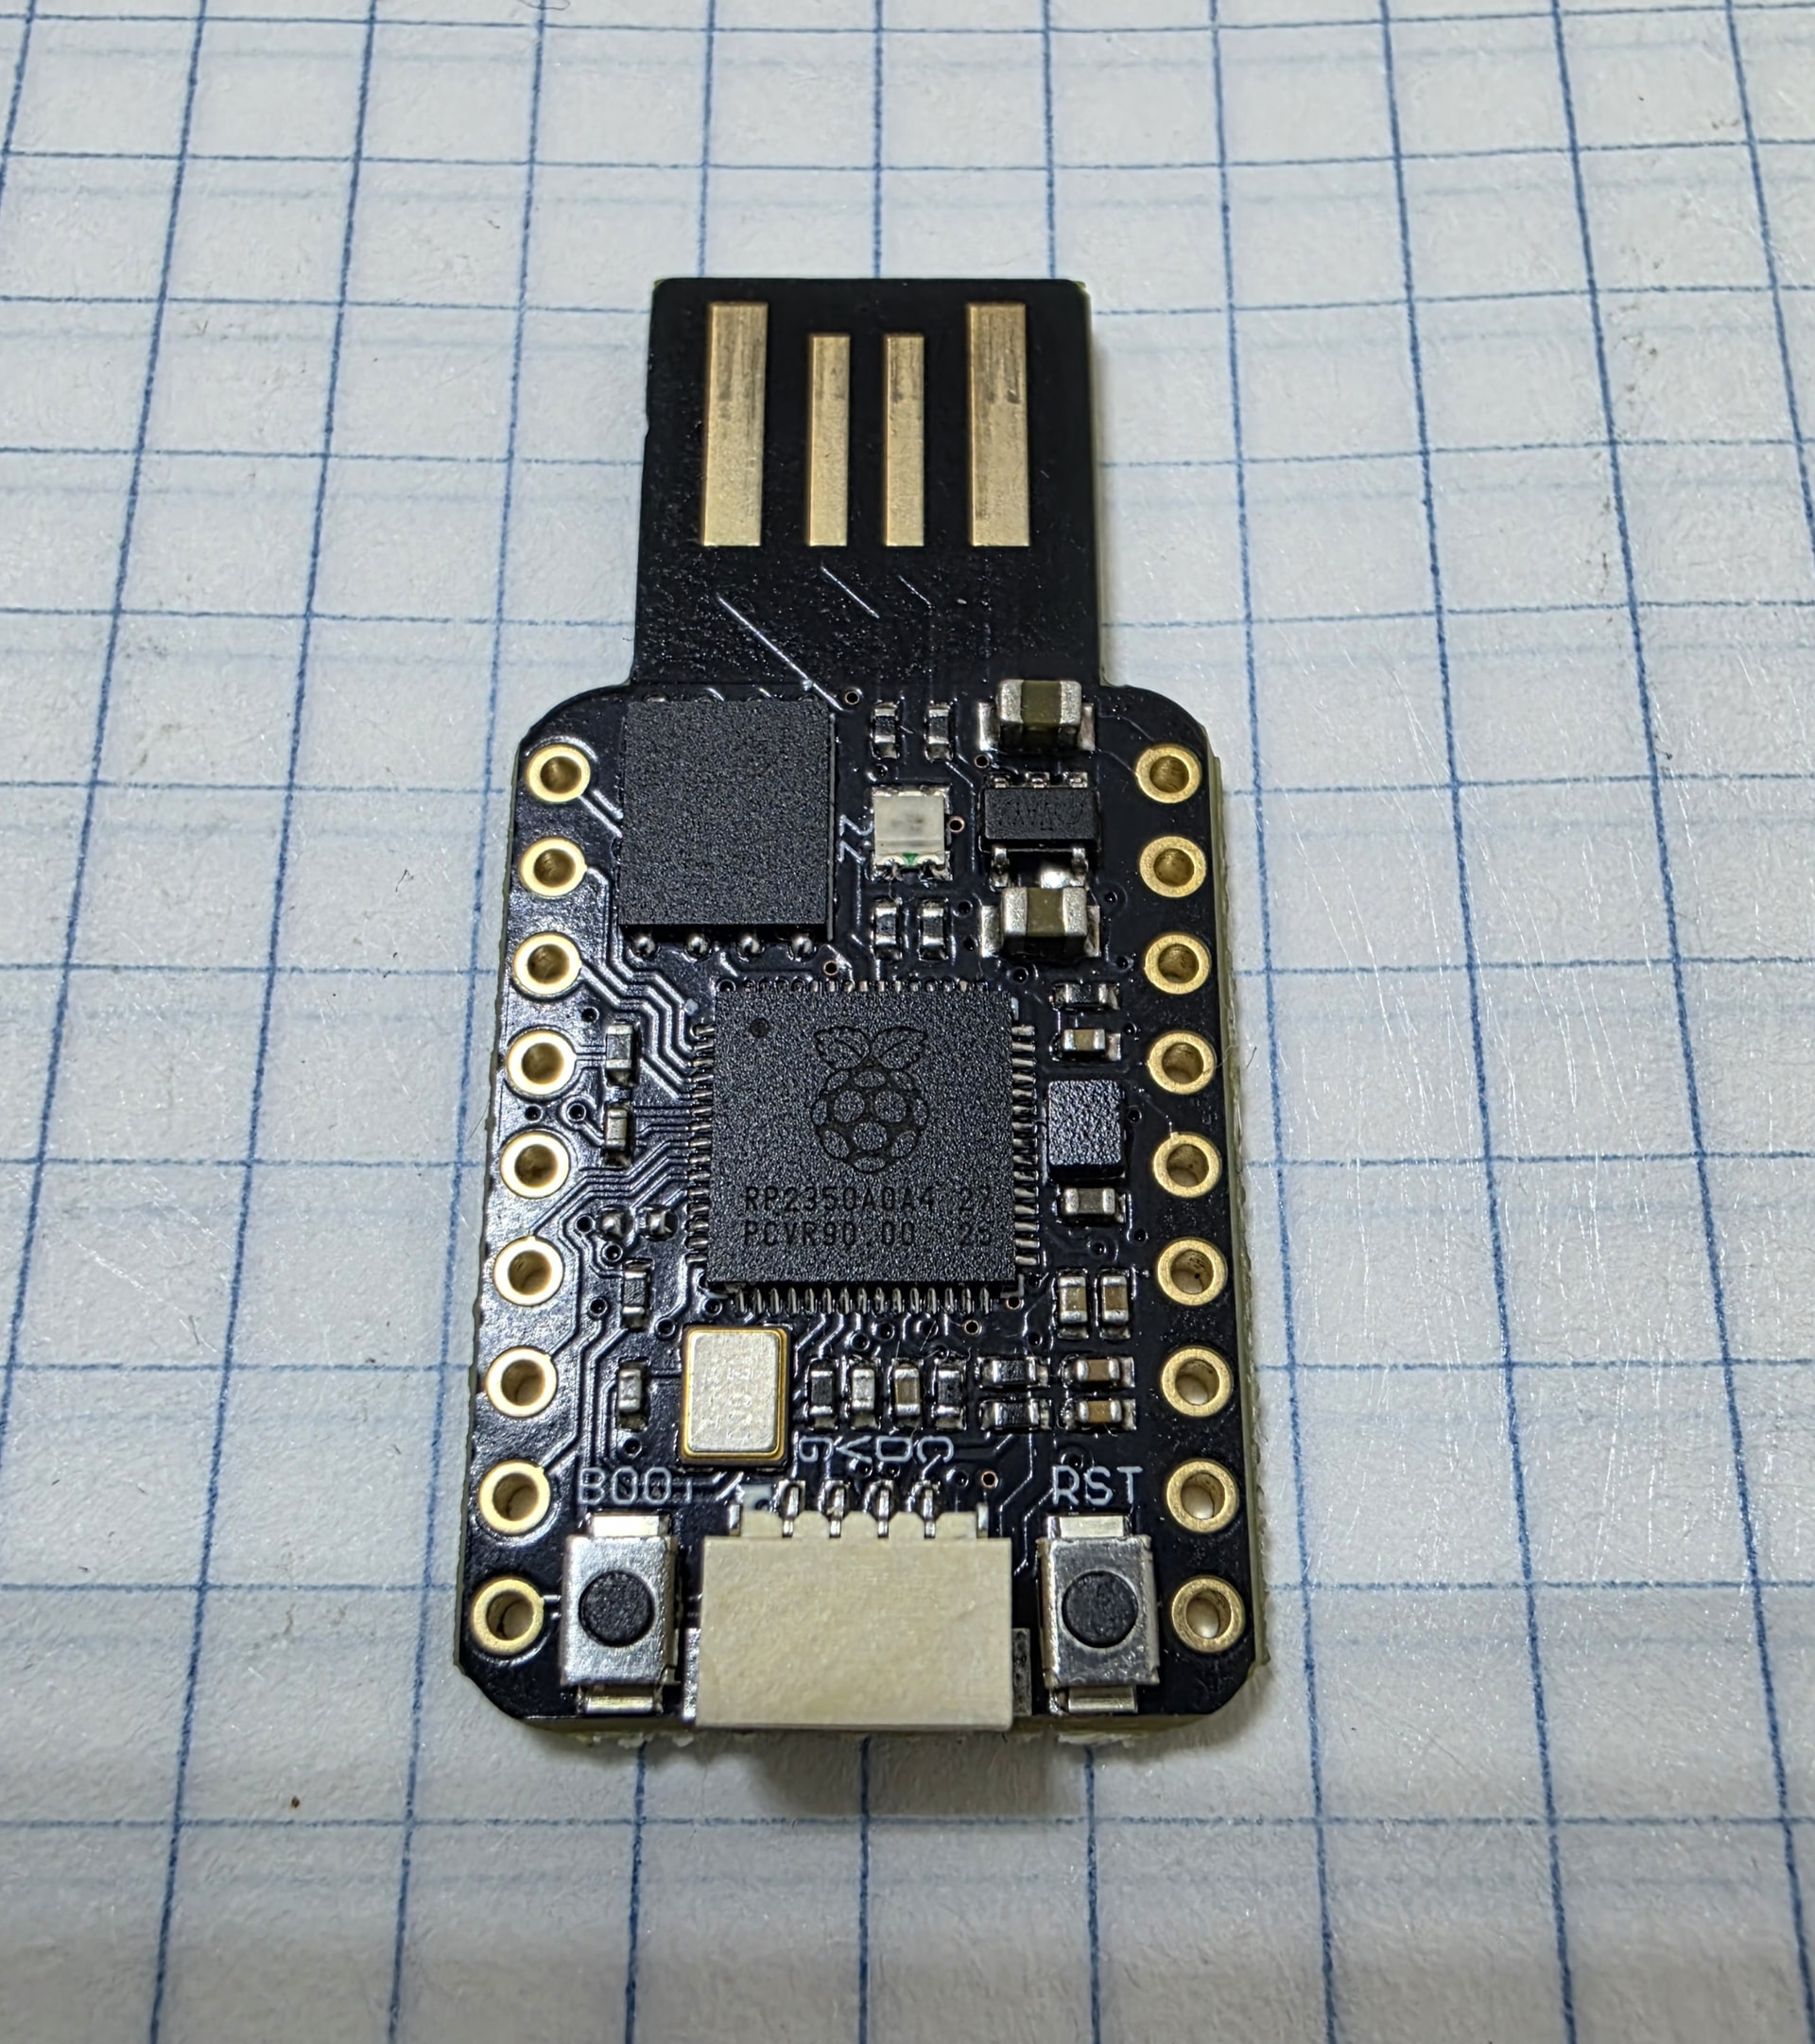
Покупал тут: TENSTAR RP2350-USB мини плата для Raspberry Pi PICO2 за 329 ₽ (не реклама, можете поискать с подобным чипом продают разные продавцы).
Главная суть в чипе RP2350, чип с защитой. Есть несколько ресурсов с прошивками:
- Getting Started - Pico Keys здесь можно прошить ESP32-S3 и RP2350 прошивкой, но прошивка не защищённая без активации Secure Boot.
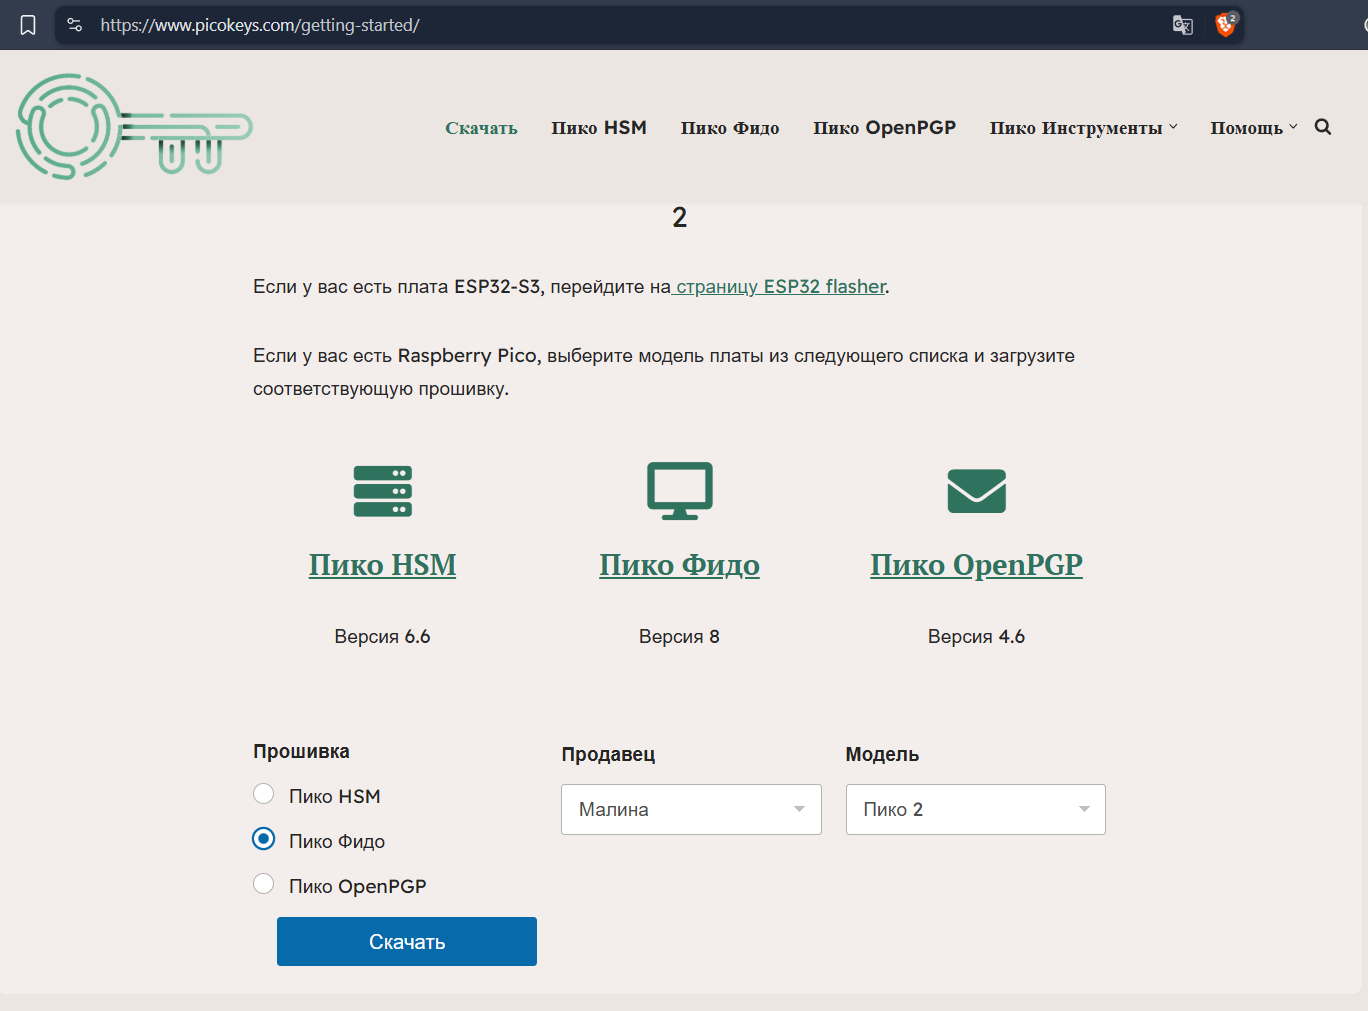
Если у вас есть плата ESP32-S3, перейдите на страницу ESP32 flasher.
Для моей платы с RP2350 16Мб чипом, надо выбирать Raspberry Pico 2, ели прошьете другой получится трудно реанимируемый кирпич…
Для Raspberry Pico переведите устройство Pico в режим восстановления:
-
Отключите устройство
-
Нажимая кнопку BOOTSEL, подключите устройство к порту USB
-
В проводнике / искателе файлов появится смонтированный флэш-блок с именем RPI-RP2 (для плат RP2040) или RP2350 (для плат RP2350)
-
Скопируйте файл .uf2, загруженный ранее, и скопируйте на смонтированное устройство
-
Устройство размонтирует флэш-память и будет повторно смонтировано как Pico Key. Светодиодный индикатор будет периодически мигать (у меня перестало мигать на всегда, светодиод перестал работать…)
-
Клавиши Pico Keys создаются с параметрами по умолчанию в зависимости от выбранной платы. Сюда входят фиктивные значения VID и PID. Если вы хотите изменить их, вы можете использовать новое свежее приложение PicoKey, которое выполняет ввод в эксплуатацию автоматически.
Приложение PicoKey платное и его надо покупать!!! Далее я вам дам ссылку на бесплатное приложение. -
В качестве альтернативы вы можете собрать прошивку с другими параметрами. Я с помощью ИИ и такой то матери, скомпилировал прошивку которая начала определятся приложением Yubico Authenticator как YubiKey 5, но оказалось, что в бесплатном приложении PicoForge это делается за секунду простым выбором из выпадающего меню…
Аппаратный ключ доступа с открытым исходным кодом. Прошить один файл на Raspberry Pi Плата RP2350 становится USB-ключом безопасности: пароль входит в систему браузерssh иgit подписи, коды GPG, PIV и TOTP.
ВОТ ЭТО ПРОСТО БОМБА приложение с перспективой!!!
Прошиваться можно также как в преведущем случае, а можно с помощью флешера! Тут уже можно довести дело до активации Secure Boot, которая на вечно прожигает чип и тот уже не перепрошить другой прошивкой.
Отлично работают passkeys, two-factor logins, OATH — TOTP / HOTP codes, Yubico-style OTP. А вот OpenPGP работает, но криво и у меня получилось применить для шифрования на телефоне, создавая ключи с помощью проги OpenKeychain которая может работать с почтовиком Thunderbird и еще парой приложений. PIV не пользовал пока.
В общем такую плату можно сделать как дополнительную к настоящему дорогому YubiKey, или использовать три, даже четыре, для дублирования и отказоустойчивости…
___________________________________________________________________________________
Решил дополнить.
Для работы с прошитой платой есть приложение PicoForge.
В ней можно просто переключить режим в настройках и ваша плата становится YubiKey 5, без всяких танцев с бубном и компиляцией прошивки!
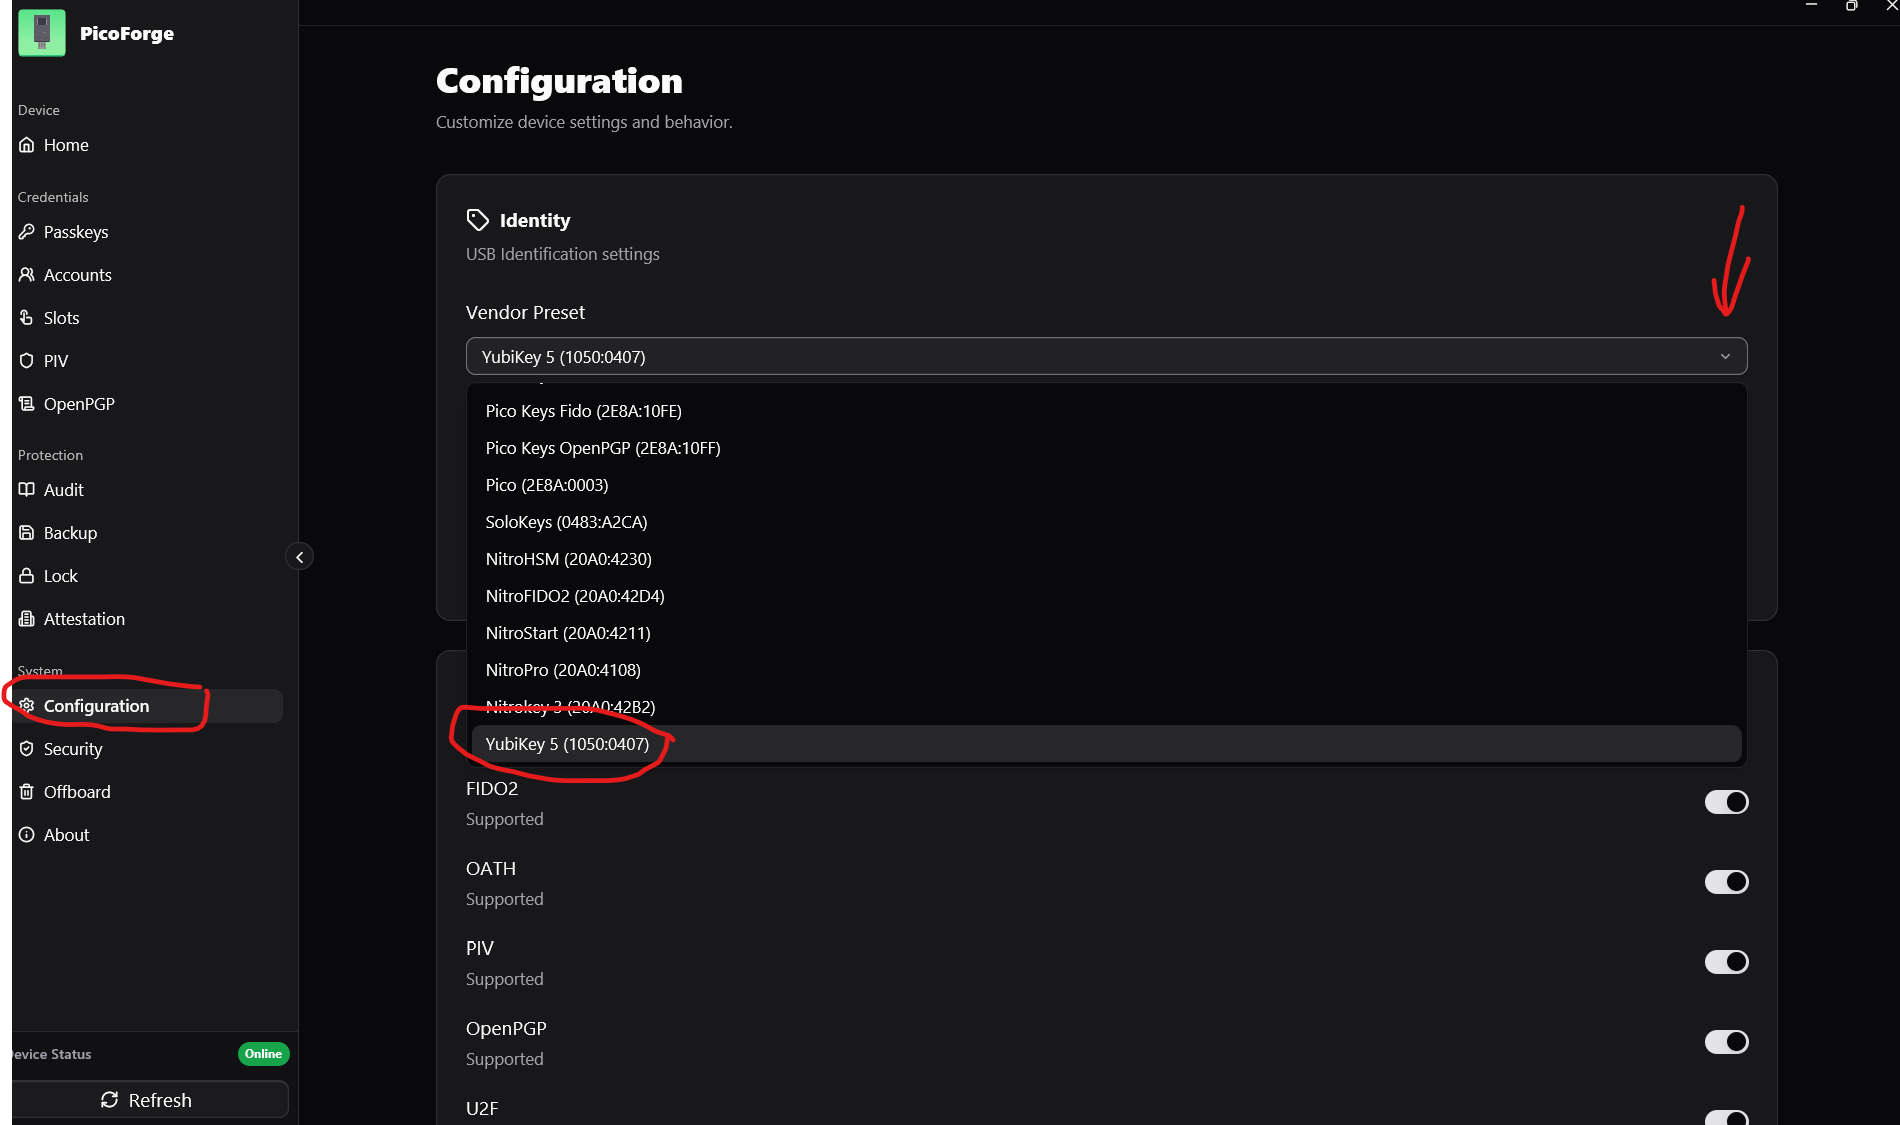
Переключаете, сохраняете и приложение Yubico Authenticator видит плату как родную!
Для проверки ключа можно зайти на https://webauthn.io/ и попробовать его в работе с новой прошивкой. И вот ещё один сайт для проверки FIDO2 / Passkeys Demo.